银狐木马接连变招:国内仅一家能明确检出
/优化易/你以为只是装个“中文包”,没想到电脑却落入攻击者手中了!
近期,瑞星安全研究院接连发现银狐木马变种,从伪装成普通安装包,到借助显卡隐藏恶意代码,攻击花样频繁翻新,隐藏恶意行为的手法也在不断变化。对用户而言,一次放松警惕的下载安装,就可能让电脑面临远程受控、重要资料泄露的风险。
一个“中文包”,暗藏控制电脑的风险
此次银狐变种伪装成“点击安装简体中文包.msi”,借安装语言包的名义诱导用户运行。
安装程序运行后,木马程序会将藏在文本文件中的恶意代码还原到内存中执行,并设置登录后自动启动,通过加密通信与攻击者的控制端联系。这些隐藏动作会增加发现和排查的难度,让电脑面临远程受控、信息泄露等风险。
国内参测厂商中,仅瑞星检出该样本
针对上述“中文包”样本,国家计算机病毒协同分析平台的检测显示:28个引擎中仅2个检出,瑞星是其中唯一检出的国内安全引擎。瑞星将该样本识别为 Trojan.ShellCodeLoader/AHK!1.147BC,不仅判定样本具有恶意性,还指出了“借助脚本加载恶意代码”的技术特征,为识别和排查这类隐蔽威胁提供了依据。
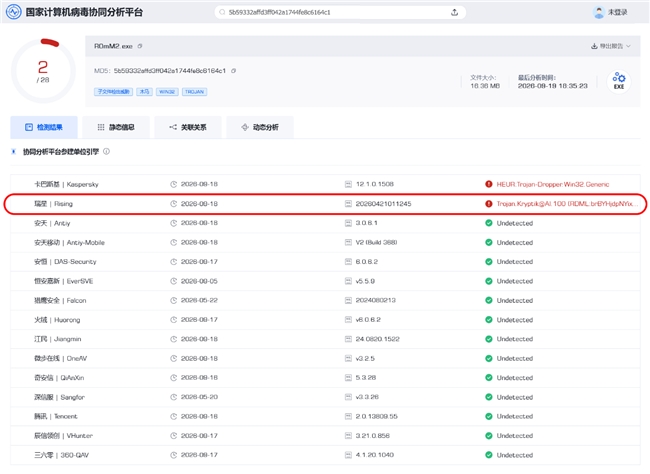
稿件还在写,银狐又有新变种
就在本文撰写期间,瑞星安全研究院又发现银狐新变种,检测名为 Trojan.ShellCodeRunner/x64!1.14802.这款变种借助显卡解密恶意代码,再送回内存执行。在缺少所需显卡支持的自动分析环境中,相关恶意流程可能无法展开,增加了分析难度。银狐不仅不断换“外衣”,隐藏恶意行为的手法也在翻新。
防护不能只靠“看着正常”
瑞星安全专家提醒,近期银狐木马持续活跃,广大用户应密切关注安全厂商发布的最新风险提示,保持警惕,不随意下载安装来路不明的软件,并及时更新安全软件和病毒库,做好日常防护,如发现可疑情况及时扫描,企业用户应联系安全人员排查。
银狐不断变招,用户更要守住入口:不轻信、不乱装、不忽视安全提醒。
 最新文章
HDD穿戴专场在京举办,百余位开发者齐聚解锁智能穿戴生态新机遇
双11打造二次元主题主机 技嘉雕妹板卡组合带来个性化装机体验
检出百倍赔、尺码随心换、红屁屁无忧 京东超市提升纸尿裤消费体验
领咖智行CE6系列登场:电摩,也该有油摩的骑感
讯飞听见亮相2026科大讯飞全球1024开发者节
康波出席2026世界智能网联汽车大会 分享赛力斯全球化新生态下的探索实践
云端高科完成定位升级:从“做软件”到“一家更懂市场的软件定制开发公司”
Axign举办品牌暨新品发布会,以数字技术探索高端音频新可能
浪潮计算机:以协同创新驱动AI算力产业高质量发展
京东受邀出席第十五届金融采购高质量发展论坛,获优秀供应商称号
 热门文章
HDD穿戴专场在京举办,百余位开发者齐聚解锁智能穿戴生态新机遇
双11打造二次元主题主机 技嘉雕妹板卡组合带来个性化装机体验
检出百倍赔、尺码随心换、红屁屁无忧 京东超市提升纸尿裤消费体验
领咖智行CE6系列登场:电摩,也该有油摩的骑感
讯飞听见亮相2026科大讯飞全球1024开发者节
康波出席2026世界智能网联汽车大会 分享赛力斯全球化新生态下的探索实践
云端高科完成定位升级:从“做软件”到“一家更懂市场的软件定制开发公司”
Axign举办品牌暨新品发布会,以数字技术探索高端音频新可能
浪潮计算机:以协同创新驱动AI算力产业高质量发展
京东受邀出席第十五届金融采购高质量发展论坛,获优秀供应商称号


